
Son haftalarda pek çoğumuz bir tanıdığımızın durumunda aynı cümleyi gördük: “Hesabım ele geçirildi, gelen mesajlara itibar etmeyin.” Kocaeli’de bir mağdurun hesabını ele geçiren dolandırıcı, eşinden arkadaşlarına kadar rehberindeki kişilerden 20’şer bin lira istedi. Siber Güvenlik Başkanlığı da 4 Kasım’da bir uyarı yayımladı. Herkesin sorduğu soru aynı: Bu teknik bir açık mı, yoksa kullanıcı hatası mı?
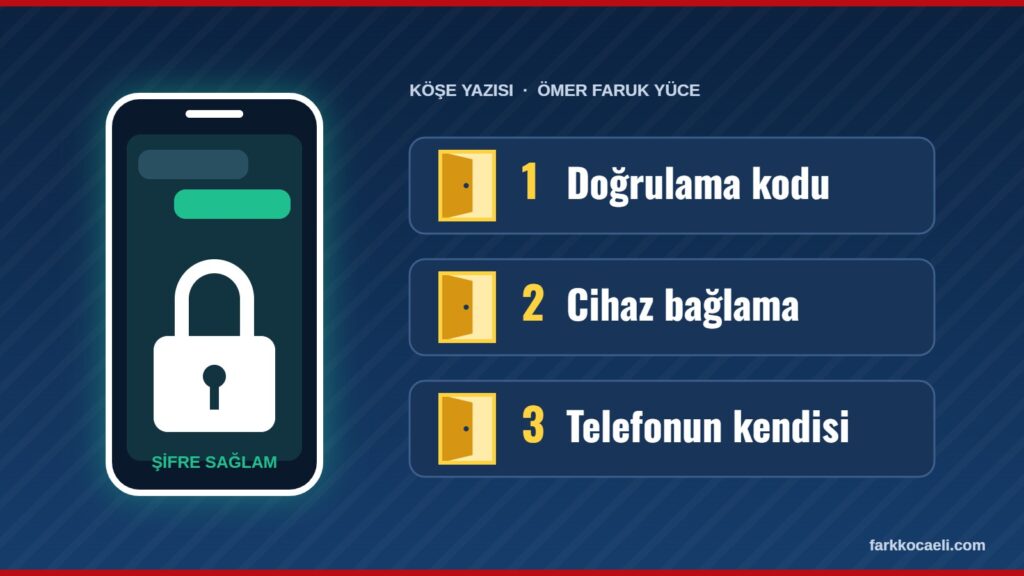
Kısa cevap: ikisi de. Ama önce bir yanlışı düzeltelim. WhatsApp’ın uçtan uca şifrelemesi kırılmadı. Belgelenmiş saldırıların hiçbiri mesajları yolda çözmüyor. Hedef, hesaba açılan üç kapı: doğrulama kodu, cihaz bağlama ve telefonun kendisi.
Birinci kapı: kod. Dolandırıcı numaranızı kendi telefonuna yazar, WhatsApp size altı haneli bir kod gönderir, o da bir bahaneyle bu kodu sizden ister. Daha sinsi bir versiyonu da var: Siz uyurken sesli doğrulama seçilir, kod telesekretere düşer ve operatörün verdiği, hiç değiştirilmemiş dört haneli şifreyle dinlenir. Bu senaryoda kurban hiçbir şey yapmıyor. Bu kapıyı kapatan önlem basit: iki adımlı doğrulama. Kod ele geçirilse bile, sizin belirlediğiniz şifre olmadan hesabın başka bir telefona taşınması çok zorlaşıyor.
İkinci kapı: cihaz bağlama. Tanıdık bir hesaptan “Fotoğrafını buldum” ya da “Şu çocuğa oy verir misin?” mesajı gelir. Açılan sayfa numaranızı ister, ardından WhatsApp’a girmeniz için bir kod gösterir. Siz bunu güvenlik doğrulaması sanırsınız; aslında saldırganın tarayıcısını hesabınıza ek cihaz olarak onaylamış olursunuz. Hesaptan atılmazsınız, telefonunuz normal çalışır; saldırgan ise yazışmalarınızı gerçek zamanlı okur, sizin adınıza yazar. Araştırmacıların “hayalet eşleştirme” (GhostPairing) adını verdiği bu yöntemde hiçbir açık kullanılmıyor; her şey WhatsApp’ın kendi özellikleriyle gerçekleşiyor. Yöntem sıradan dolandırıcılarla sınırlı da değil: Hollanda istihbaratı, Rus devlet aktörlerinin aynı tekniği gazetecilere ve yetkililere karşı kullandığını Mart ayında duyurdu. Burada belirleyici olan tek kural var: Bir web sayfasının ya da mesajın verdiği kodu asla WhatsApp’a girmemek, cihaz bağlamayı yalnızca uygulamanın içinden ve kendi isteğinizle yapmak.
Üçüncü kapı: telefonun kendisi. Siber Güvenlik Başkanlığı’nın dikkat çektiği yer burası. Kurum, güncellenmemiş iPhone’lardaki açıkları hedefleyen zararlı yazılımlar tespit ettiğini açıkladı. Bu yazılımlar kötü amaçlı reklamlar, şüpheli bağlantılar ve ele geçirilmiş sitelerle bulaşıyor; bazı gelişmiş saldırılarda zararlı içeriği yalnızca görüntülemek bile yetiyor. Başkanlık zararlının adını vermedi; ama bu tür saldırıların mümkün olduğunu bu yıl belgelenen örneklerden biliyoruz. Google ve güvenlik şirketleri, Coruna ve DarkSword adını verdikleri iki saldırı aracını ortaya çıkardı. Eski iOS sürümlü bir iPhone, yalnızca bir siteye girilerek ele geçirilebiliyordu; DarkSword WhatsApp mesaj geçmişini de çalıyordu. Burada bir ayrımı yapmak gerek: Bu araçlar WhatsApp hesabının kontrolünü değil, telefondaki verileri hedefliyordu. Güncel iOS kullanan cihazlar ise bunlardan etkilenmiyordu.
Bu araçların hikâyesi, meselenin neden herkesi ilgilendirdiğini gösteriyor. Coruna önce bir gözetim şirketinin müşterisinde görüldü, sonra Rusya bağlantılı bir casusluk grubuna, oradan Çin merkezli dolandırıcılara geçti. Devlet sınıfı olarak nitelenen saldırı araçları artık dolandırıcıların da elinde. Apple da durumu ciddiye aldı: iOS 26’ya geçebildiği halde iOS 18’de kalan cihazlar için alışılmadık biçimde ayrı bir yama yayınladı. Bu kullanıcıların bir kısmı yeni tasarımı beğenmediği için güncellemiyordu. Güncellemek artık bir zevk meselesi değil, güvenlik kararı.
Peki Android? Başkanlığın açıklamasında Android geçmiyor, oysa trafik verilerine göre Türkiye’deki akıllı telefonların yaklaşık dörtte üçü Android. Bu platformda belgelenmiş yol farklı: mağaza dışından kurdurulan bir uygulama ve Erişilebilirlik izni. Bu izni alan zararlı, şifresi çözülmüş mesajları doğrudan ekrandan okuyabiliyor. İtalya’da hedefli gözetim için kullanılan bir casus yazılım, sahte bir parmak izi penceresiyle saldırganın cihazını kurbanın WhatsApp hesabına bağladı. Türkiye’yi doğrudan hedefleyen örnekler de var: Frogblight adlı zararlı, Türk kullanıcıları “mahkeme dosyanız var” SMS’leriyle kandırıp telefonlarına kuruldu. Bu tür zararlılar WhatsApp’tan çok banka hesaplarının peşinde, ama girdikleri kapı aynı: SMS’teki bir bağlantı ve mağaza dışından kurulan bir uygulama. Türkiye, aktif saldırı altındaki banka uygulaması sayısında Avrupa’da dördüncü sırada.
Dürüst olmak gerekirse, Türkiye’deki vakaların hangi kapıdan geldiğini henüz bilmiyoruz. Kamuya açık kaynaklarda, iPhone’daki bir zararlının WhatsApp hesabını nasıl ele geçirdiğini adım adım gösteren bir kanıt yok. Vakaların ne kadarının koddan, ne kadarının cihaz bağlamadan ya da zararlı yazılımdan kaynaklandığına dair resmi bir veri de yok. Başkanlığın uyarısı yerinde ve değerli. Etkilenen iOS sürümleri ve teknik göstergeler de paylaşılırsa kurumlar kendi cihazlarını tarayabilir, kullanıcılar da risk altında olup olmadığını daha net görebilir.
Bu arada yapılabilecekler belli. Telefonunuzu güncelleyin; güncelleyemiyorsanız iPhone’da Kilitleme Modu’nu açın. WhatsApp’ta iki adımlı doğrulamayı açın; artık altı haneli PIN yerine tam bir şifre ya da geçiş anahtarı kullanabilirsiniz. Cihaz bağlamayı yalnızca uygulamanın içinden, kendi isteğinizle yapın. Telesekreter şifrenizi değiştirin. Android’de mağaza dışından uygulama kurmayın, Erişilebilirlik izni isteyen uygulamalara şüpheyle yaklaşın. Bağlı Cihazlar listesine düzenli bakın, ama her erişimin orada görünmeyebileceğini de unutmayın.
Hesabınız zaten ele geçirildiyse numaranızla WhatsApp’a yeniden kayıt olun ve Bağlı Cihazlar listesindeki tanımadığınız oturumları tek tek kapatın. Saldırgan hesabınıza ek cihaz olarak bağlandıysa, bu oturum siz kaldırana kadar açık kalabiliyor. Çevrenizi başka bir kanaldan uyarın. Şüpheli mesajları ve IBAN bilgilerini silmeden saklayıp savcılığa ya da kolluk kuvvetlerine başvurun. Para gönderildiyse bankanızı vakit kaybetmeden arayın.
Bu saldırılarda asıl silah teknoloji değil, güven. Mesaj sevdiğiniz birinin hesabından gelir, onun üslubuyla yazılır ve her ele geçirilen hesap rehberdeki herkese yeni bir tuzak kurar. Bankacılık sektörüne tehdit istihbaratı sağlayan biri olarak bu zincirin nerede bittiğini iyi biliyorum: bir IBAN’da. O halkayı koparmak için tek bir telefon araması yeterli. Para isteyen tanıdığınızı aramadan tek kuruş göndermeyin.
Yorum Yazın