
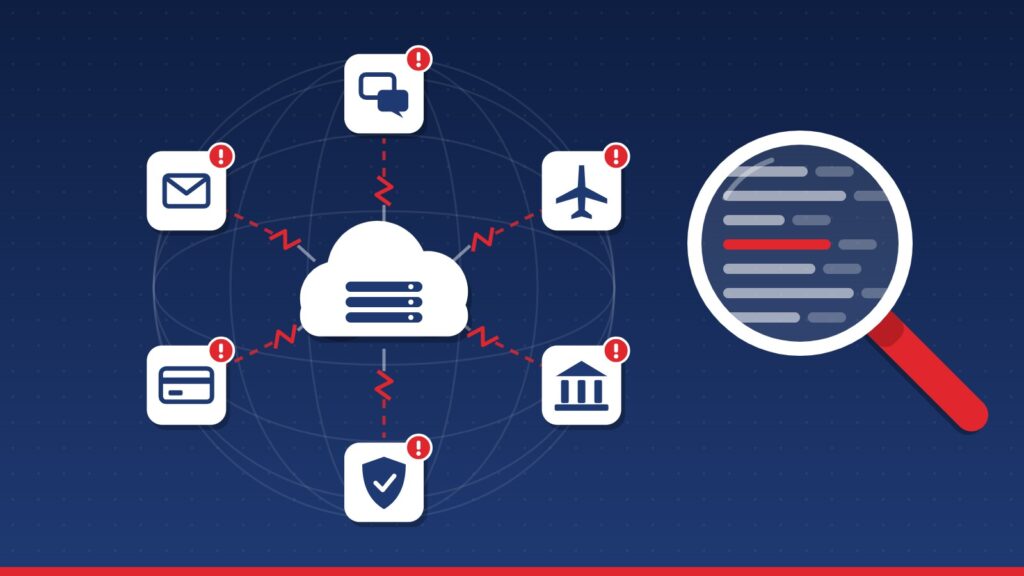
10–17 Kasım arasındaki sekiz gün, dünyanın en güçlü kurumlarının dijital altyapılarının ne kadar kırılgan olabileceğini art arda gösterdi. Üstelik bu tabloda iki farklı hikâye iç içe geçti: herkesin fark ettiği kesintiler ve neredeyse kimsenin fark etmediği gerçek bir saldırı.
10 Kasım: Microsoft, Kasım ayı güvenlik güncellemeleriyle 1.000’i aşkın güvenlik açığını kapattı. Sayı kaynağa göre 1.093 ile 1.235 arasında değişiyor; bazı kaynaklar bunu şirketin rekoru olarak kaydetti. Kapatılan açıklardan biri, saldırganların hâlihazırda kullandığı bir Outlook açığıydı (CVE-2026-124194).
12–14 Kasım: Microsoft 365’te yaşanan küresel kesinti Outlook, Teams ve Copilot’u etkiledi; 70’i aşkın ülkeden erişim sorunu bildirildi. Microsoft, sorunun bir güncellemenin ardından sunuculara uygulanan ayarlardan kaynaklandığını ve siber saldırı olmadığını açıkladı.
13 Kasım: ABD Federal Havacılık İdaresi (FAA), ülke genelindeki tüm uçuşları yaklaşık dört saat durdurdu; on binden fazla uçuş gecikti. ABD Ulaştırma Bakanı, yeni kurulan bir yönlendiricinin (router) ağı bağlantı istekleriyle boğduğunu söyledi; ancak kök neden hâlâ araştırılıyor. Yetkililer, siber saldırıya işaret eden bir kanıt olmadığını belirtti.
13–16 Kasım: Bu listedeki tek doğrulanmış siber saldırı ise hiçbir sistemi durdurmadı. Birçok büyük sitenin kullandığı deneme ve test platformu Optimizely’deki bir açıktan yararlanan saldırganlar, müşteri sitelerine zararlı JavaScript kodu yerleştirdi. Güvenlik araştırmacısı Scott Helme’nin (Report URI) 16 Kasım’da yayımladığı tespite göre BBC, CNN, Zoom, HSBC ve IKEA’nın da aralarında bulunduğu 178 kuruluşun sitesi etkilendi; bunların 32’si bankacılık ve finans sektöründendi. Araştırmacılar, aynı zararlı betiğin 13 Kasım’dan itibaren üç farklı hizmet üzerinden de dağıtıldığını tespit etti.
Zararlı kod; sayfalardaki kripto para adreslerini saldırganın adresleriyle değiştiriyor, sitenin kendi formlarına girilen kart bilgilerini ve çerezleri topluyor, eski iOS sürümlerini (iOS 13–18) kullanan ziyaretçilere yönelik istismar kitleri yüklüyordu. Optimizely, açığı kapattığını ve zararlı kodu etkilenen projelerden kaldırdığını açıkladı. Araştırmaya göre aynı enjeksiyon kodu ilk kez Eylül ayında Türk sitelerinde, bir SEO “backlink paneli” betiği üzerinden görülmüştü.
16 Kasım: JPMorgan Chase’te işlemler ve Zelle ödemeleri gecikti. Banka, sorunun kendi bünyesindeki donanım sistemlerinde yaşanan bir yazılım hatasından kaynaklandığını ve siber kaynaklı olmadığını açıkladı.
17 Kasım: ABD Ulusal Güvenlik Ajansı’nın (NSA) gizli iç ağı NSA Net geçici olarak devre dışı kaldı. Ajans bunu “planlı rutin bakım sırasında yaşanan geçici aksama” olarak açıkladı; ABD’li yetkililer siber saldırıya dair bir kanıt olmadığını belirtti.
17 Kasım: Aynı gün Apple’ın iCloud, App Store, Apple Pay ve Apple Music hizmetlerinde kesinti yaşandı. Apple, sorunun bir iç güncellemeden kaynaklandığını ve siber saldırı olmadığını açıkladı. Gmail kullanıcılarından da şikâyetler geldi; ancak Google geniş çaplı bir kesinti görmediğini bildirdi.
Peki bütün bunlar bize ne anlatıyor?
Bu kadar kısa aralıklarla, birbirinden farklı sektörlerde yaşanan kesintiler akla ister istemez “koordineli bir saldırı mı?” sorusunu getiriyor. Ancak burada önemli bir ayrım yapmak gerekiyor: Her sistem kesintisi bir siber saldırı değildir. Şu ana kadar kesintilerin birbiriyle bağlantılı olduğunu ya da bir saldırının parçası olduğunu gösteren doğrulanmış bir teknik kanıt bulunmuyor; Optimizely saldırısını bu kesintilere bağlayan bir kaynak da yok.
Kesintilerin çoğunda açıklanan nedenlerin ortak bir paydası var: Apple’da bir iç güncelleme, Microsoft’ta güncelleme sonrası yapılan ayarlar, NSA’da rutin bakım, FAA’da yeni kurulan bir ağ cihazı. Yani bu tablodaki risk, dışarıdan gelen saldırgan kadar içeride yapılan değişiklik. Bugün en büyük kurumlar bile kendi yaptıkları bir güncellemeyle hizmetlerini durdurabiliyor.
Haftanın en önemli dersi ise gürültüsüz olandan geliyor. Kesintiler herkesin gözü önünde yaşandı ama saldırı olduklarına dair bir kanıt yok; doğrulanmış saldırı ise hiçbir şeyi durdurmadan, dünyanın en tanınmış sitelerinde ziyaretçilerin bilgilerini toplamaya çalıştı. Saldırganlar bu kuruluşların kendi sistemlerine değil, sitelerinde çalışan üçüncü taraf bir hizmete sızdı. Bir kurumun güvenliği artık yalnızca kendi sistemleri kadar değil, sitesinde çalıştırdığı her dış kod kadar güçlü.
Bir diğer ders bağımlılık. Milyonlarca kurum aynı birkaç sağlayıcının altyapısını kullanıyor; biri durduğunda e-posta, toplantı, ödeme ve ulaşım aynı anda aksayabiliyor, biri ele geçirildiğinde ise yüzlerce kuruluş aynı anda etkilenebiliyor. Asıl soru yalnızca bu sistemlerin neden kesildiği değil, birbirine bağımlı dijital altyapıların gerçek bir saldırı ya da büyük ölçekli bir arıza karşısında ne kadar dayanıklı olduğu.
Kurumlar ve işletmeler için ne anlama geliyor?
Kocaeli gibi üretimin, lojistiğin ve ticaretin kesintiye tahammülü olmayan bir sanayi kentinde bu sorular yalnızca dev şirketleri değil, her ölçekteki işletmeyi ilgilendiriyor:
- Bağımlılıklarınızı bilin. Hangi işiniz hangi bulut hizmetine, hangi tedarikçiye bağlı? Bir liste çıkarın.
- B planınız olsun. E-posta ya da Teams çöktüğünde ekibiniz nasıl haberleşecek, siparişler nasıl alınacak? Bunu kriz anında değil, bugün belirleyin.
- Güncellemeyi ertelemeyin, kontrollü yapın. Bu ayki Outlook açığı gibi aktif olarak istismar edilen açıklar gecikmeden kapatılmalı; ama büyük değişiklikler kademeli yapılmalı ve geri alma planı hazır olmalı.
- Sitenizdeki üçüncü taraf kodlarını izleyin. Analitik, reklam ve test araçları sitenize başkasının kodunu taşır. Hangi dış kodların sitenizde çalıştığını bilin; İçerik Güvenliği Politikası (CSP) ve betik izleme bu riski sınırlar. Araştırmaya göre etkilenen kuruluşların bir kısmında CSP, zararlı kodun çalışmasını engelledi.
- Tek kanala bağlı kalmayın. Ödeme, iletişim ve yedekleme için en az bir alternatif yol bulundurun.
- Söylentiyle değil, doğrulanmış bilgiyle hareket edin. Kesinti anlarında sağlayıcıların resmî durum sayfalarını takip edin.
Bireysel kullanıcılar için
- Telefonunuzu güncel tutun. Optimizely saldırısındaki istismar kitleri güncellenmemiş iPhone’ları hedef alıyordu.
- Kripto transferlerinde adresi iki kez kontrol edin. Bu saldırıdaki kod, sayfadaki ve panodaki cüzdan adreslerini değiştirebiliyordu; yapıştırdığınız adresin kopyaladığınızla aynı olduğundan emin olun.
- Kart hareketlerinizi takip edin. Tanımadığınız bir harcama görürseniz vakit kaybetmeden bankanızla iletişime geçin.
Siber tehdit istihbaratında şüphe, araştırmanın başlangıcıdır; kanıt ise sonuca ulaşmanın temelidir.
Yorum Yazın